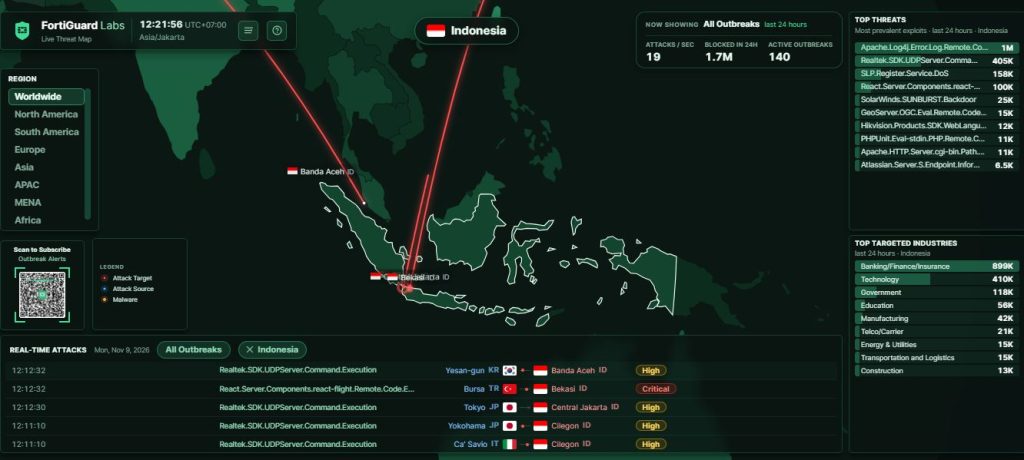
Percobaan serangan siber ke Indonesia seperti terlihat di Outbreak Thread Map Fortiguard pada hari Senin (9/11). (Sumber foto: Koran Jakarta) - Buletin Media
Buletinmedia.com – Ancaman serangan siber terhadap sistem digital di Indonesia menjadi perhatian sejumlah lembaga pemerintah setelah jutaan aktivitas percobaan serangan terdeteksi dalam beberapa waktu terakhir. Berdasarkan pemantauan FortiGuard Labs pada Senin (9/11/2026), sekitar 1,9 juta percobaan serangan siber berhasil diblokir dalam kurun waktu 24 jam. Sektor perbankan, keuangan, dan asuransi tercatat sebagai sasaran terbanyak, disusul sektor teknologi dan pemerintahan. Kondisi tersebut mendorong Otoritas Jasa Keuangan (OJK), Badan Siber dan Sandi Negara (BSSN), serta Kementerian Komunikasi dan Digital (Kemkomdigi) meningkatkan kewaspadaan dan memperkuat perlindungan terhadap sistem elektronik guna mencegah gangguan layanan maupun penyalahgunaan data masyarakat.
Jutaan Percobaan Serangan Siber Terdeteksi
Tingginya aktivitas ancaman digital di Indonesia terlihat dari data pemantauan FortiGuard Labs, laboratorium riset keamanan siber milik perusahaan Fortinet. Pada Senin (9/11/2026) pukul 15.02 WIB, dashboard tersebut mencatat sekitar 1,9 juta percobaan serangan siber berhasil diblokir dalam waktu 24 jam. Angka tersebut menunjukkan rata-rata sekitar 22 aktivitas serangan yang terdeteksi setiap detik.
Sektor perbankan, keuangan, dan asuransi menjadi kelompok yang paling banyak disasar dengan sekitar 999 ribu aktivitas. Selanjutnya, sektor teknologi mencatat sekitar 421 ribu serangan, sedangkan sektor pemerintahan berada di urutan berikutnya dengan sekitar 101 ribu aktivitas.
Sebelumnya, pemantauan pada Senin pagi juga menunjukkan sekitar 1,6 juta percobaan serangan dalam 24 jam. Dari jumlah tersebut, sektor perbankan dan keuangan mencatat sekitar 761 ribu aktivitas. Perbedaan angka tersebut berasal dari waktu pengambilan data yang berbeda pada dashboard pemantauan.
Meski jumlahnya terlihat besar, data tersebut tidak dapat langsung diartikan sebagai jumlah sistem yang berhasil diretas. Angka itu menggambarkan aktivitas percobaan yang terdeteksi dan diblokir oleh perangkat keamanan siber.
OJK Minta Perbankan Tingkatkan Pengamanan
Meningkatnya ancaman digital membuat OJK meminta seluruh industri perbankan untuk memperkuat pengawasan terhadap sistem teknologi informasi. Kepala Eksekutif Pengawas Perbankan OJK, Dian Ediana Rae, menyampaikan bahwa pihaknya telah melakukan koordinasi dengan personel teknologi informasi dari berbagai bank sejak Jumat (6/11/2026).
OJK juga telah mengirimkan surat kepada jajaran direksi perbankan agar meningkatkan kewaspadaan dan melakukan langkah pencegahan. Salah satu upaya yang diminta adalah memantau transaksi dalam jumlah signifikan serta menghentikan sementara transaksi yang menunjukkan pola tidak biasa untuk dilakukan pemeriksaan lebih lanjut.
Selain itu, perbankan diwajibkan menerapkan pengujian keamanan atau penetration testing, simulasi serangan siber, serta audit teknologi informasi. Langkah tersebut bertujuan mengetahui kelemahan sistem sebelum dimanfaatkan oleh pihak yang tidak bertanggung jawab.
Dian juga menjelaskan bahwa OJK bersama Bank Indonesia telah mengaktifkan Tim Tanggap Insiden Siber (TTIS) untuk mengantisipasi kemungkinan terjadinya gangguan keamanan digital. Meskipun demikian, masyarakat diminta tetap tenang dan menjalankan transaksi seperti biasa dengan mengikuti prosedur keamanan dari masing-masing bank.
BSSN Siapkan Langkah Menghadapi Ancaman Digital
Badan Siber dan Sandi Negara (BSSN) turut mengambil sejumlah langkah untuk memperkuat kesiapan Indonesia dalam menghadapi ancaman siber. Juru Bicara BSSN, Prabaswari, menjelaskan bahwa angka percobaan serangan yang ditampilkan FortiGuard Labs merupakan hasil deteksi perangkat keamanan Fortinet. Dengan demikian, data tersebut tidak secara langsung menunjukkan jumlah insiden pembobolan yang benar-benar terjadi.
Dalam upaya pencegahan, BSSN telah menggelar kegiatan kesiapsiagaan Tim Tanggap Insiden Siber sektor keuangan yang diikuti lebih dari 1.000 peserta. BSSN juga mencatat terdapat 151 tim tanggap insiden yang telah dibentuk di sektor keuangan untuk memperkuat komunikasi dan koordinasi ketika menghadapi gangguan keamanan.
Sepanjang 2026, BSSN telah menerbitkan 208 dokumen imbauan keamanan atau security advisory yang berisi informasi mengenai ancaman siber dan langkah pencegahannya. Selain itu, lembaga tersebut mengirimkan pemberitahuan potensi ancaman kepada organisasi sektor keuangan agar pihak terkait dapat melakukan tindakan antisipasi.
Penguatan kemampuan sumber daya manusia juga dilakukan melalui pelatihan, simulasi penanganan insiden, dan latihan berbasis skenario. Upaya ini diharapkan dapat membantu instansi maupun perusahaan merespons ancaman digital secara lebih cepat dan terkoordinasi.
Layanan Digital Pemerintah Ikut Mendapat Perhatian
Selain sektor keuangan, keamanan layanan digital pemerintah juga menjadi perhatian setelah beredar informasi mengenai dugaan ancaman serangan terhadap sejumlah situs dan layanan pemerintah. Informasi tersebut disebut berkaitan dengan penolakan terhadap penerapan Sistem Pemungutan Pajak atas Transaksi Digital Luar Negeri (SPP-TDLN).
Menanggapi hal tersebut, Kemkomdigi meminta kementerian, lembaga, pemerintah daerah, serta penyelenggara sistem elektronik untuk meningkatkan pengamanan. Namun, berdasarkan keterangan pemerintah pada Selasa (10/11/2026), keaslian ancaman dan kemampuan pihak yang menyebarkan informasi tersebut belum terverifikasi.
Sebagai langkah antisipasi, Kemkomdigi telah menerbitkan tiga surat imbauan pada 9 November 2026. Imbauan tersebut ditujukan kepada pengguna layanan Pusat Data Nasional 1 (PDN-1), Government Cloud, pejabat pengelola nama domain instansi pemerintah, serta penyelenggara sistem elektronik lingkup publik.
Pengelola layanan digital diminta memeriksa celah keamanan, memperkuat pemantauan jaringan, meningkatkan perlindungan terhadap serangan DDoS, dan memastikan pencadangan data berjalan dengan baik. Selain itu, setiap instansi juga perlu menyiapkan tim tanggap insiden agar dapat segera mengambil tindakan apabila ditemukan gangguan.
Masyarakat Diminta Lebih Berhati-hati
Ancaman serangan siber tidak hanya berkaitan dengan sistem perusahaan atau lembaga pemerintah, tetapi juga dapat berdampak pada keamanan data pribadi masyarakat. Salah satu risiko yang perlu diwaspadai adalah penipuan digital melalui pesan, surat elektronik, maupun tautan palsu yang mengatasnamakan lembaga resmi.
Kemkomdigi mengingatkan masyarakat agar tidak sembarangan membuka tautan mencurigakan atau memberikan kata sandi, kode OTP, dan informasi pribadi kepada pihak yang tidak dikenal. Masyarakat juga disarankan memastikan alamat situs sebelum memasukkan data penting serta menggunakan saluran resmi ketika mencari informasi mengenai layanan pemerintah maupun perbankan.
Sementara itu, OJK mengimbau nasabah untuk tetap tenang dan tidak mudah mempercayai informasi yang belum jelas sumbernya. Pemeriksaan mutasi rekening secara berkala dan penggunaan aplikasi perbankan resmi juga menjadi langkah yang dapat dilakukan untuk menjaga keamanan transaksi.
Meningkatnya percobaan serangan siber menunjukkan bahwa perlindungan ruang digital membutuhkan perhatian bersama. Pemerintah, perusahaan, lembaga keuangan, dan masyarakat perlu meningkatkan kewaspadaan agar perkembangan teknologi tetap dapat dimanfaatkan dengan aman tanpa mengabaikan risiko pencurian data maupun gangguan layanan.